

Família instala fechadura eletrônica para controlar quem entra em casa e semanas depois percebe que antigos prestadores ainda conseguiam abrir o portão com uma senha que ninguém havia desativado
Códigos antigos podem continuar válidos depois do fim de um serviço quando ninguém revisa usuários, prazos e permissões cadastradas
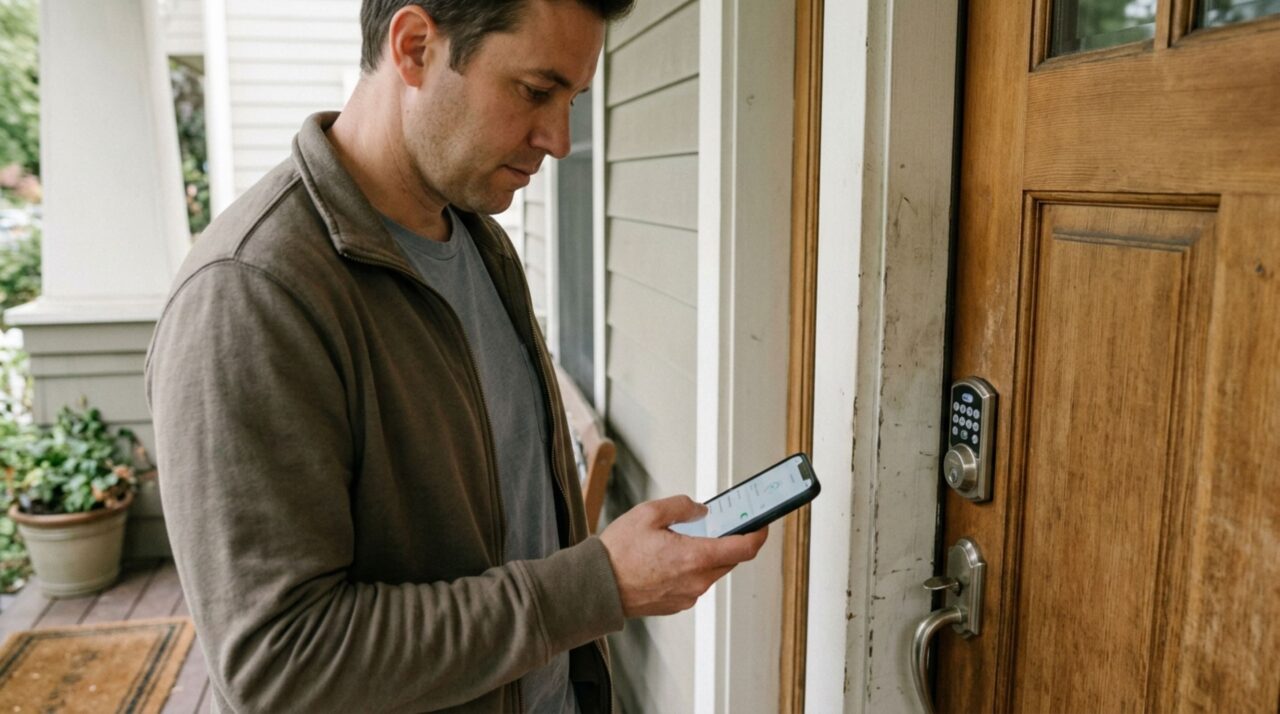
Instalar uma fechadura eletrônica elimina a necessidade de entregar chaves físicas, mas cria outro tipo de responsabilidade: administrar credenciais digitais. Códigos fornecidos a faxineiros, técnicos, cuidadores ou prestadores podem continuar funcionando por meses se ninguém os excluir. Em muitos casos, a falha só aparece quando o histórico registra uma entrada inesperada ou alguém testa uma senha antiga e percebe que ela permanece válida.
Por que uma fechadura eletrônica pode manter acessos antigos funcionando?
Fechaduras e teclados eletrônicos podem armazenar vários códigos independentes. Em modelos residenciais da Yale, por exemplo, determinados sistemas suportam dezenas ou até centenas de códigos, dependendo da configuração. Uma senha criada para um prestador continua associada ao equipamento enquanto estiver ativa ou até atingir uma expiração previamente programada.
A fechadura eletrônica não sabe que o eletricista terminou o serviço ou que uma diarista deixou de trabalhar na residência. Sem uma regra de validade ou remoção manual, o código permanece tecnicamente legítimo. Trocar de prestador, portanto, deveria provocar também uma revisão das credenciais associadas àquela pessoa.
Como uma senha temporária acaba se tornando um acesso permanente?
O erro costuma começar quando a família cria rapidamente um código para facilitar uma visita e escolhe a modalidade de acesso permanente. Sistemas modernos podem oferecer códigos contínuos, recorrentes ou temporários, mas essas opções precisam ser configuradas corretamente. Um código sem prazo não desaparece apenas porque deixou de ser usado.
Outro problema aparece quando ninguém mantém uma lista relacionando cada senha ao usuário correspondente. Depois de meses, códigos como “2580” ou “4312” continuam cadastrados, mas ninguém se lembra de quem os recebeu. Quanto mais pessoas tiveram acesso, mais difícil fica perceber quais credenciais deveriam ser eliminadas.
- Criar códigos diferentes para cada pessoa;
- Identificar o responsável por cada credencial;
- Definir prazo para acessos temporários;
- Excluir códigos ao encerrar um serviço;
- Conferir periodicamente a lista de usuários;
- Testar se a exclusão realmente chegou ao equipamento.
Este vídeo oficial da Yale mostra como acessos por código podem ser administrados em uma fechadura inteligente.
Como o histórico da fechadura eletrônica revela uma entrada inesperada?
Alguns modelos registram data, horário e método utilizado para abrir ou fechar a porta. Quando cada visitante possui código próprio, o histórico pode relacionar determinada abertura à credencial cadastrada, permitindo descobrir que um antigo usuário voltou a utilizar uma senha que deveria ter sido desativada.
Esse recurso perde parte do valor quando todos compartilham o mesmo código. Se familiares, empregados e prestadores digitam uma senha única, o registro pode mostrar que houve abertura pelo teclado sem permitir atribuí-la com segurança a determinada pessoa. Credenciais individualizadas melhoram tanto o controle quanto a auditoria posterior.
Por que excluir uma credencial é parte do sistema de segurança?
As diretrizes de gerenciamento de autenticadores do NIST tratam criação, validade, comprometimento e invalidação como etapas de um mesmo ciclo. Embora sejam voltadas a sistemas de identidade digital, o princípio é diretamente aplicável ao controle residencial: quando alguém deixa de ter autorização, sua credencial também precisa deixar de funcionar.
Fabricantes adotam exatamente essa lógica. A Schlage permite remover códigos individualmente e recomenda testar o teclado depois da exclusão para confirmar que a alteração foi efetivamente aplicada. Sistemas Yale igualmente oferecem desativação de códigos específicos de convidados e programação de acessos temporários.
Quais credenciais de uma fechadura eletrônica precisam ser revistas?
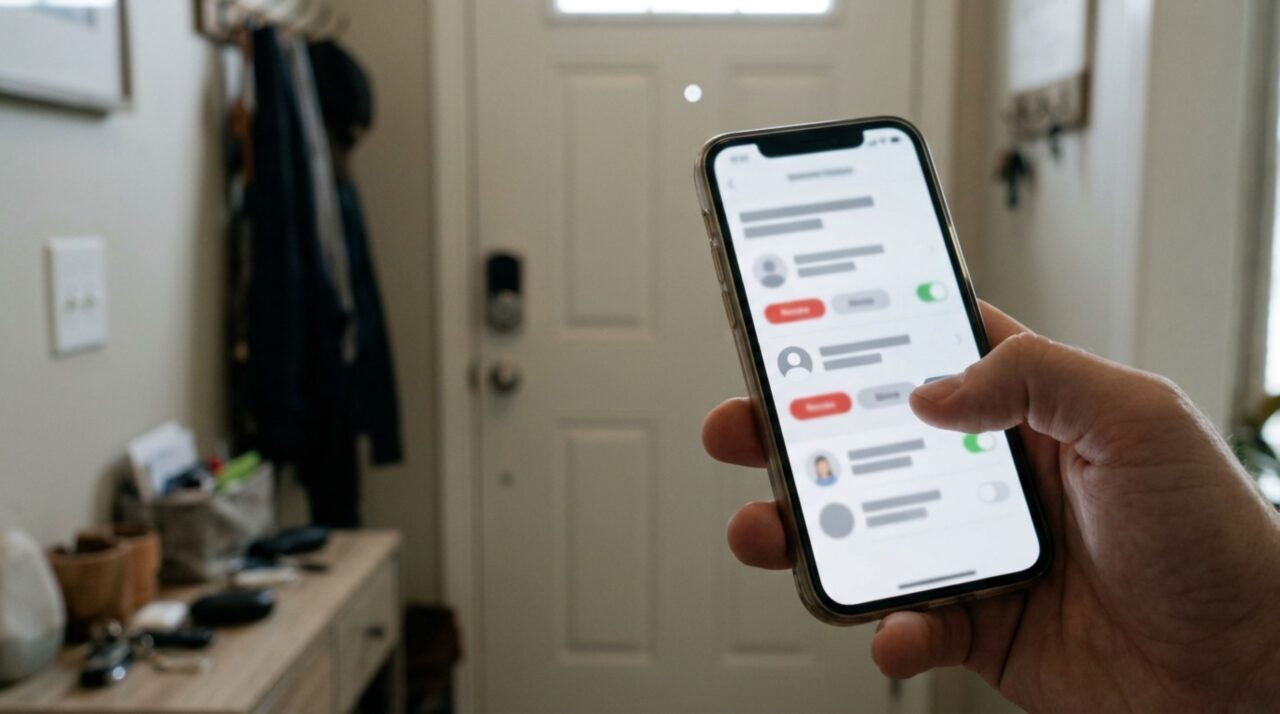
A revisão deve incluir mais do que códigos numéricos. Dependendo do equipamento, podem existir usuários vinculados ao aplicativo, chaves virtuais, impressões digitais, tags, controles remotos e integrações com outros sistemas domésticos. Remover apenas uma senha não resolve se a mesma pessoa continua autorizada por outro método.
Na fechadura eletrônica, o risco aumenta quando credenciais permanentes são usadas para situações temporárias. Um código com data de encerramento reduz essa exposição, enquanto registros de atividade ajudam a identificar acessos que já não deveriam ocorrer.
O que fazer depois de descobrir que uma senha antiga ainda funciona?
A primeira providência é desativar a credencial e conferir se existem outros acessos ligados à mesma pessoa. Também vale consultar o histórico disponível, revisar usuários cadastrados e verificar se códigos genéricos ou antigos permanecem ativos sem necessidade.
A prevenção depende de transformar o encerramento de um serviço em um procedimento completo. Recolher chaves físicas era uma rotina evidente; em sistemas digitais, o equivalente é revogar códigos e permissões. Sem essa etapa, uma porta aparentemente mais controlada pode conservar acessos esquecidos por tempo indeterminado.


Os comentários não representam a opinião do site; a responsabilidade pelo conteúdo postado é do autor da mensagem.
Comentários (0)